


Nimm Kontakt auf
Vollständige Liste der Ansprechpartner der DLRG e.V. findest du hier .
Vollständige Liste der Ansprechpartner der DLRG e.V. findest du hier .
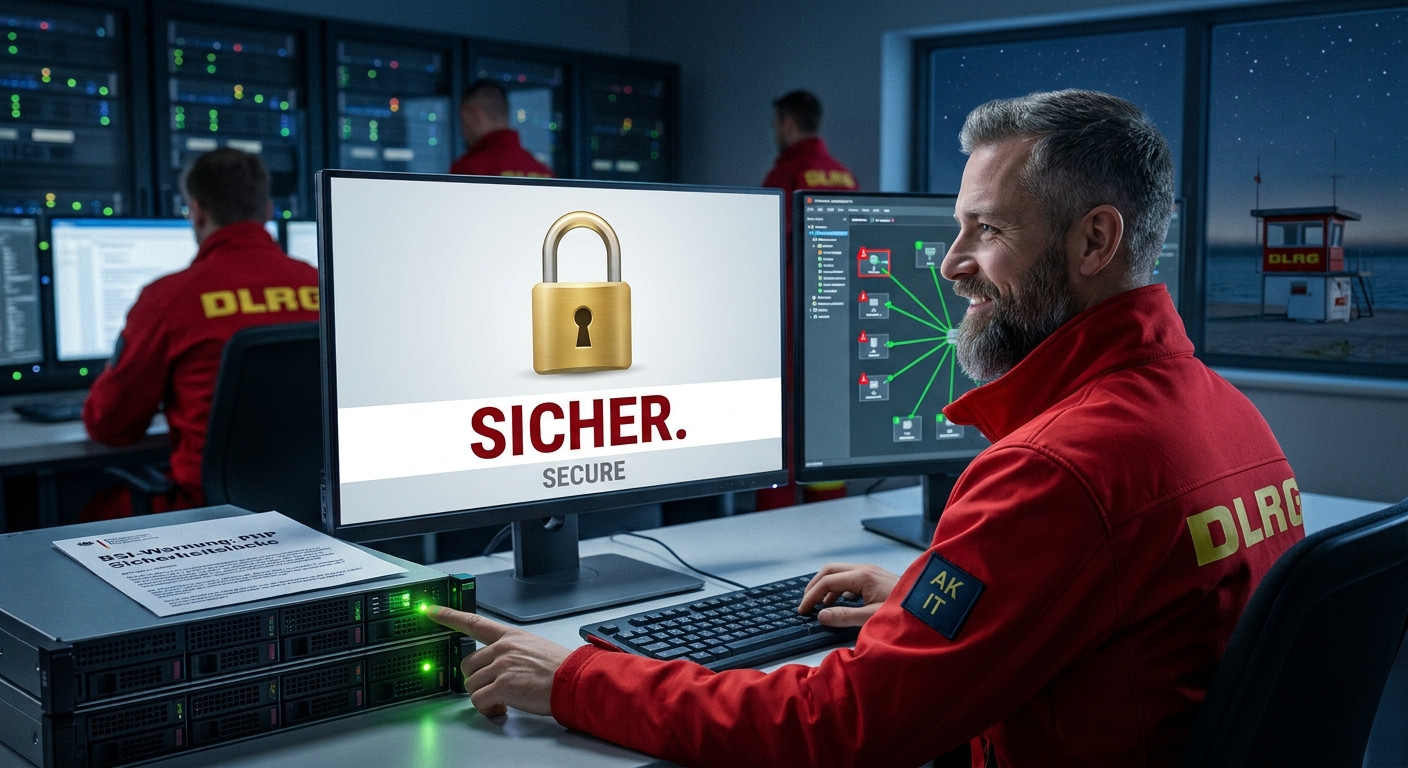
Nach dem Bekanntwerden einer weltweiten, kritischen Sicherheitslücke in der Programmiersprache PHP (bekannt geworden unter dem Namen „PHP2Shell“ / CVE-2026-109618 & CVE-2026-109619) hat der Arbeitskreis Informationstechnik (AK IT) umgehend reagiert: Sämtliche DLRG-Webauftritte sowie das Internet-Service-Center (ISC) wurden präventiv kurzzeitig vom Netz genommen.
Die Schwachstelle erlaubt es Angreifern unter bestimmten Bedingungen, aus der Ferne Schadcode auf Webservern auszuführen (Remote Code Execution). Das Bundesamt für Sicherheit in der Informationstechnik (BSI) sowie internationale Cybersecurity-Behörden gaben hierzu eine dringende Warnung (Kritikalitätsstufe Orange) heraus und empfahlen Betreibern die sofortige Absicherung bzw. vorübergehende Abschottung.
In der Zwischenzeit wurden alle DLRG-Systeme erfolgreich mit den bereitgestellten Patches versorgt, umfassend geprüft und wieder freigeschaltet.
Wichtig für alle Mitglieder und Gliederungen: Es gab zu keinem Zeitpunkt einen unbefugten Zugriff oder Datenabfluss. Alle DLRG-Daten und -Systeme sind sicher.
Weitere Informationen zur Sicherheitswarnung finden sich in der Berichterstattung und den Warnmeldungen des BSI auf heise.de
Diese Webseite nutzt Tracking-Technologie, um die Zahl der Besucher zu ermitteln und um unser Angebot stetig verbessern zu können.
Die Auswahl (auch die Ablehnung) wird dauerhaft gespeichert. Über die Datenschutzseite lässt sich die Auswahl zurücksetzen.

